OT que no se puede parchear: zonas y conductos IEC 62443 para NIS2
Controles compensatorios para PLC y SCADA y cómo delimitar la red de planta para los informes NIS2
Industria/OT-NIS2
OT que no se puede parchear: zonas y conductos IEC 62443 para NIS2
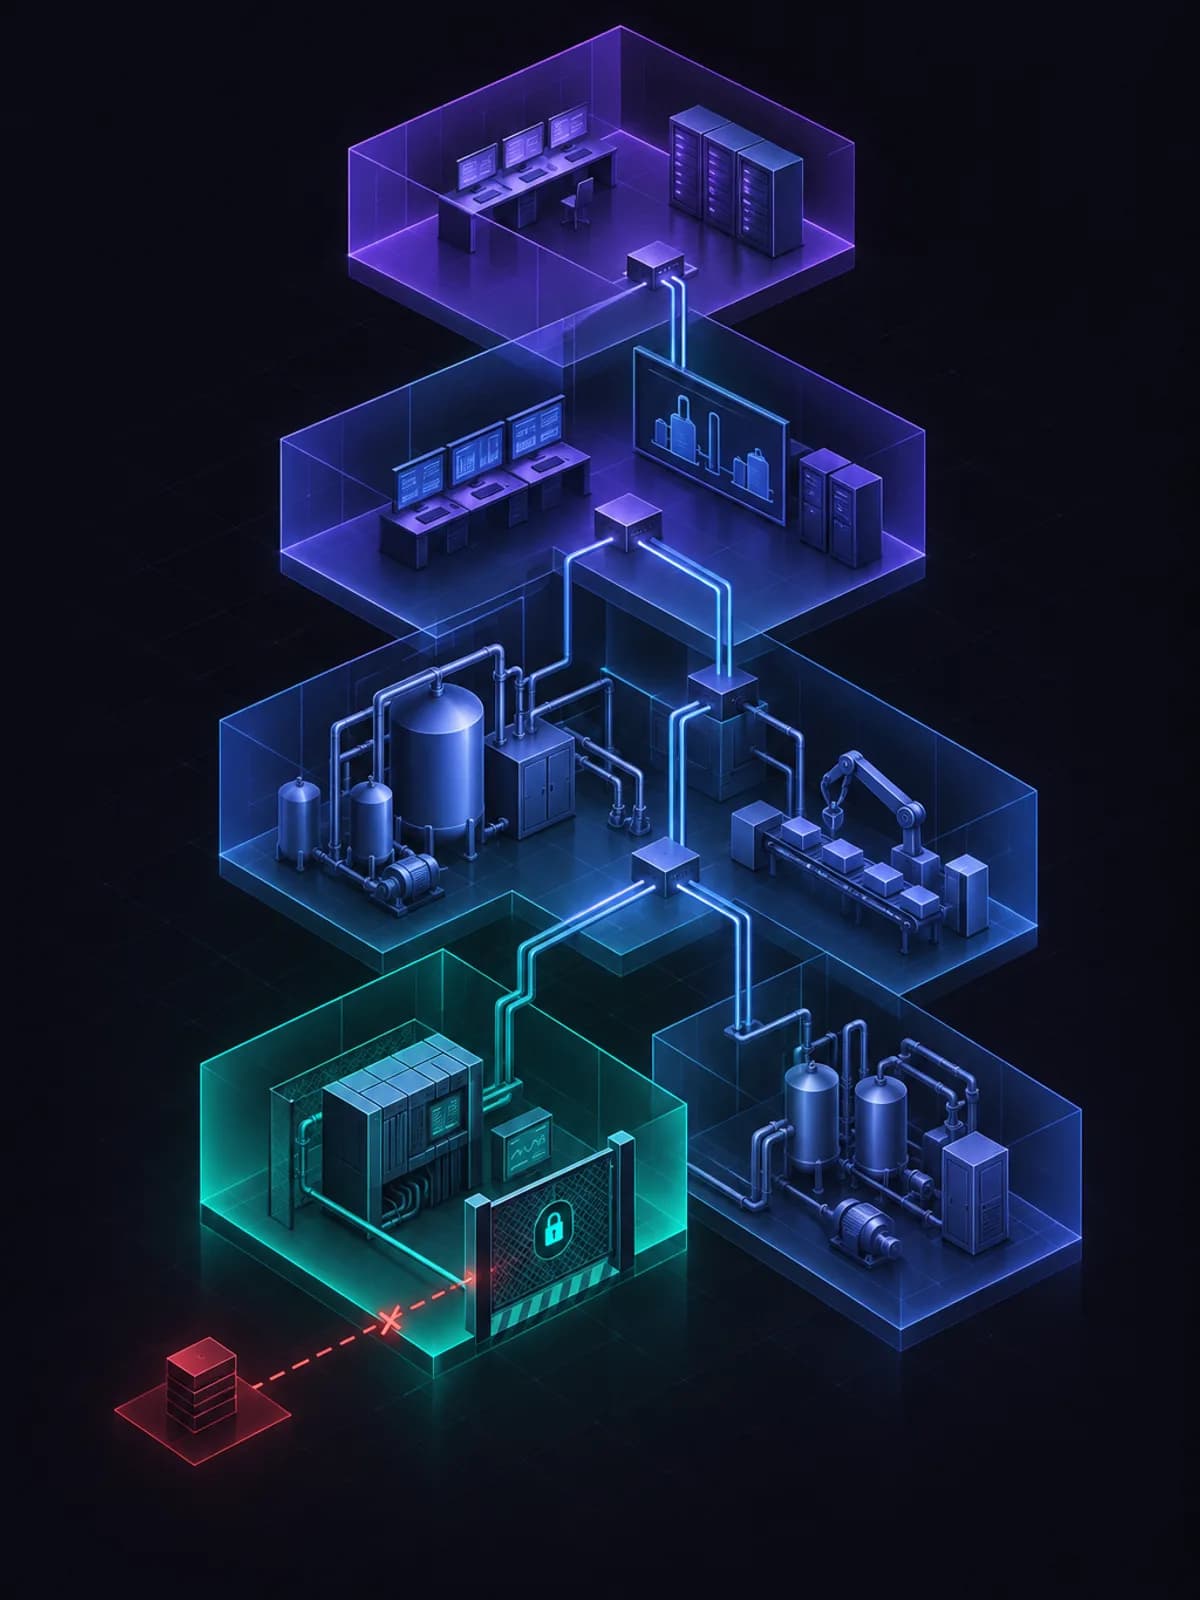
Guía práctica para proteger PLC y sistemas SCADA que no se pueden parchear y para delimitar zonas y conductos IEC 62443 de modo que la red de planta también sirva a los informes NIS2. Parte del caso de los ataques a controladores de refrigeración de supermercados europeos (octubre y noviembre de 2026) e incluye nueve controles compensatorios, un método de zonas y conductos, la correspondencia con las medidas y los plazos de NIS2, un plan por fases y una lista de comprobación.
Contenido / Contents
- Resumen ejecutivoVista previa
- 1. El caso: cuando el controlador no se puede parchearVista previa
- 2. Por qué la OT no se parcheaRequiere descarga
- 3. Nueve controles para proteger PLC y SCADA que no se pueden parchearRequiere descarga
- 4. Zonas y conductos de IEC 62443, paso a pasoRequiere descarga
- 5. Que la red de planta también satisfaga los informes de NIS2Requiere descarga
- 6. Plan por fasesRequiere descarga
- 7. Lista de comprobaciónRequiere descarga
- 8. Dónde encaja HodeiShieldRequiere descarga
- FuentesRequiere descarga
Vista previa: primeras páginas
Guía práctica para proteger PLC y sistemas SCADA que no se pueden parchear y para delimitar zonas y conductos IEC 62443 de modo que la red de planta también sirva a los informes NIS2. Parte del caso de los ataques a controladores de refrigeración de supermercados europeos (octubre y noviembre de 2026) e incluye nueve controles compensatorios, un método de zonas y conductos, la correspondencia con las medidas y los plazos de NIS2, un plan por fases y una lista de comprobación.
En la vista previa de este whitepaper encontrarás el resumen ejecutivo, el contexto regulatorio y el enfoque metodológico que guía el resto del documento. Continúa descargando para acceder a plantillas, matrices y checklists completos.
- Resumen ejecutivo
- 1. El caso: cuando el controlador no se puede parchear
Fuentes
- CERTFR-2026-ALE-012: Security incident targeting remote controllers of refrigeration installations — CERT-FR (ANSSI), 2026-10-12
- Cyberattack on fridges hits supermarkets across Europe — CNBC (Reuters), 2026-11-02
- Cyberattack shuts down refrigerators at French supermarkets — BleepingComputer, 2026-10-12
- Guide to Operational Technology (OT) Security (SP 800-82 Rev. 3) — NIST, 2023-09-28
- Primary Mitigations to Reduce Cyber Threats to Operational Technology — CISA, 2025-05-06
- IEC 62443-3-2:2020 Security for industrial automation and control systems, Part 3-2: Security risk assessment for system design — IEC, 2020-06-24
- IEC 62443-3-3 Industrial communication networks, Network and system security, Part 3-3: System security requirements and security levels — IEC, 2013-08-07
- ISA/IEC 62443 series of standards — ISA
- Directive (EU) 2022/2555 on measures for a high common level of cybersecurity across the Union (NIS2) — EUR-Lex (Official Journal of the EU), 2022-12-14
- Commission refers Ireland, Spain, France and the Netherlands to the Court of Justice for failing to transpose the rules on cybersecurity — European Commission, 2026-07-08
- Hackers disrupt refrigeration systems at European supermarkets — BleepingComputer, 2026-11-02
- Proyectos de ley de la legislatura actual (datos abiertos, descarga del 3 de noviembre de 2026) — Congreso de los Diputados, 2026-11-03
- Real Decreto 806/2026, de 5 de octubre, de disolución del Congreso de los Diputados y del Senado y de convocatoria de elecciones — Boletín Oficial del Estado, 2026-10-06
Preguntas frecuentes
- ¿Cómo protejo PLC y sistemas SCADA que no se pueden parchear?
- Con controles compensatorios: quitar la exposición a Internet, asegurar el acceso remoto con autenticación multifactor, segmentar en zonas, endurecer credenciales y configuración, vigilar el tráfico, guardar copias de configuración y ensayar la operación manual. Registra cada excepción de parcheo con responsable y fecha de revisión.
- ¿Cómo se delimitan las zonas y conductos de IEC 62443?
- Se define el sistema bajo consideración, se evalúa el riesgo, se agrupan los activos en zonas por consecuencia de fallo, tecnología y propietario, se identifican los conductos entre zonas, se asigna un nivel de seguridad objetivo y se documentan los controles de cada conducto.
- ¿Cumplir IEC 62443 equivale a cumplir NIS2?
- No. NIS2 no designa IEC 62443 como vía de cumplimiento. Pero el registro de zonas y conductos y las evaluaciones de riesgo producen evidencia útil para varias medidas del artículo 21 y para los informes de incidentes del artículo 23.
- ¿Qué plazos fija NIS2 para notificar un incidente?
- Alerta temprana en 24 horas, notificación del incidente en 72 horas, informe intermedio si se solicita e informe final como máximo un mes después de la notificación.

Gorka Gonzalo
Fundador y CEO
Fundó Hodeitek en 2023 y dirige la compañía, tras más de 8 años en pentesting, Red Team, auditoría OT/ICS y dirección de SOC. Experto en ciberseguridad e inteligencia artificial, marca la dirección técnica y de producto de HodeiShield y lidera personalmente los proyectos más críticos: de la estrategia de defensa a la aplicación de IA en la detección de amenazas. Es el interlocutor directo del cliente — quien define el alcance responde también por el resultado.