Vulnerabilidades en Citrix, Cisco, Veeam y Schneider Electric: cómo priorizar parches en IT y OT
Cuatro avisos críticos del INCIBE-CERT en dos días obligan a una pyme industrial a decidir qué parchear primero. La respuesta depende de qué versiones tienes, de cuánto están expuestas y de lo que admite cada entorno, en IT y en OT.

En esta página
Según incibe.es, las vulnerabilidades en Citrix NetScaler que el INCIBE-CERT publicó el 28 de octubre de 2026 abrieron una serie de cuatro avisos de importancia crítica en apenas dos días [1][2][3][4]. Piensa en una pyme industrial con un acceso remoto publicado, un cortafuegos perimetral, un servidor de copias de seguridad y una planta que funciona con software de Schneider Electric: los cuatro avisos le tocan de cerca.
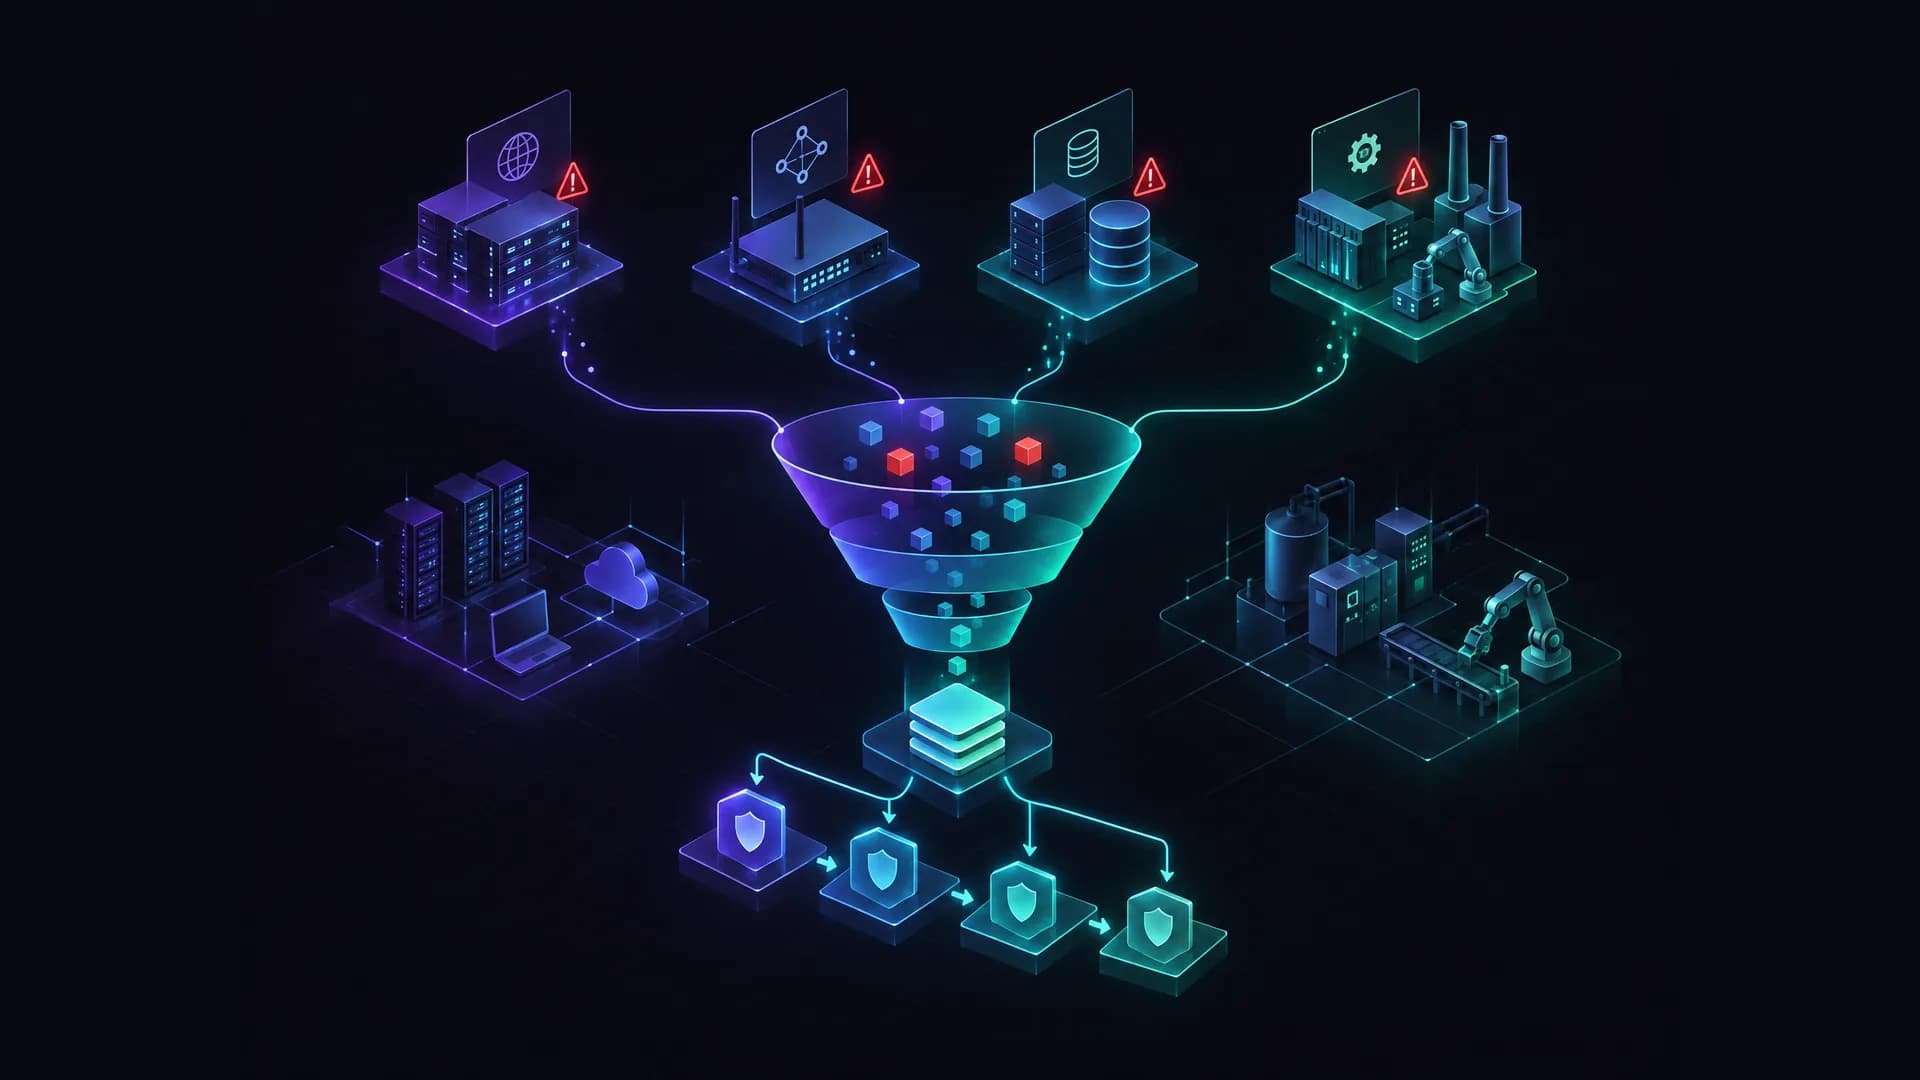
Todos llevan la misma etiqueta, y ahí está el problema. Si todo es crítico, la etiqueta deja de ordenar. Lo que decide qué se parchea primero es otra cosa: si el aviso te afecta de verdad, cuánto está expuesto el componente y si el parche es viable en ese entorno. En la parte de tecnología operacional (OT), esa última pregunta cambia las reglas.
Cuatro avisos críticos en dos días piden orden antes que prisa
El 28 de octubre de 2026 el INCIBE-CERT publicó el aviso INCIBE-2026-799, dedicado a NetScaler ADC y NetScaler Gateway de Citrix [1]. Al día siguiente, según el mismo organismo, llegaron tres más: el INCIBE-2026-806 sobre Cisco [2], el INCIBE-2026-805 sobre Veeam [3] y el INCIBE-2026-804 sobre varios productos de Schneider Electric [4]. Según incibe.es, los cuatro figuran en los registros del INCIBE-CERT con importancia «5 - Crítica».
Para un equipo pequeño, esa coincidencia puede generar la tentación de atacar los avisos en el orden en que llegan o de dejarlos todos para la siguiente ventana de mantenimiento. Ninguna de las dos opciones responde a un criterio. Si tu organización aún no tiene un procedimiento básico para este tipo de decisiones, la guía básica de ciberseguridad para pymes es un buen punto de partida.
Este artículo se limita a lo que dicen los propios avisos. Cuando un dato técnico no consta en ellos, no se añade: se remite al boletín del fabricante.
Que un aviso sea crítico no significa que te afecte a ti
El primer filtro es el más barato y el que más descarta: versión y configuración. El aviso del INCIBE-CERT sobre Citrix acota la afectación a NetScaler ADC y Gateway de la rama 14.1 anteriores a la 14.1-73.49 y de la rama 13.1 anteriores a la 13.1-64.32, además de las variantes FIPS y NDcPP que detalla [1]. Y añade una condición: el problema reside en las interfaces de administración que usan PHP, es decir, NSIP, SNIP con administración habilitada y Cluster IP. Según el INCIBE-CERT, se trata de 2 vulnerabilidades críticas de PHP que podrían permitir a un atacante sin credenciales ejecutar código [1].
El aviso de Cisco es igual de condicional. Según el INCIBE-CERT, reúne 5 vulnerabilidades, 1 crítica y 4 altas [2]. Según incibe.es, la que afecta al acceso VPN, recoge el mismo aviso, solo alcanza a las versiones vulnerables de Secure Firewall ASA y FTD que expongan el inicio de sesión SSL VPN y, además, tengan configurada autenticación secundaria en los grupos de túneles implicados [2]. Según incibe.es, el texto distingue también entre productos afectados y productos «en investigación», una categoría que, como advierte el propio INCIBE-CERT, no confirma la afectación [2].
Veeam ofrece el ejemplo más claro de descarte. Según el INCIBE-CERT, el fabricante corrige 4 vulnerabilidades (1 crítica, 1 alta y 2 medias) en Backup & Replication, Software Appliance y Agent for Linux, pero las versiones 12.x de Backup & Replication quedan fuera [3]. Aun así, antes de descartar el aviso conviene comprobar también los demás productos y versiones de Veeam instalados.
La conclusión es sencilla: sin un inventario fiable de versiones y configuraciones, no se puede priorizar nada. Con él, se puede comprobar en poco tiempo cuáles de los cuatro avisos afectan al entorno.
La exposición decide el orden entre Citrix, Cisco y Veeam
Superado el primer filtro, queda la pregunta que de verdad ordena: quién puede llegar al componente vulnerable. Lo que sigue es criterio editorial de Hodeitek aplicado a los datos de los avisos, no una indicación de los propios avisos.
Interfaces de administración y accesos VPN: qué está al alcance de quién
En Citrix, la clave es si las interfaces de administración afectadas son alcanzables desde fuera. El aviso del INCIBE-CERT recomienda que la interfaz gráfica y la API de cualquier dirección de administración solo respondan desde redes administrativas de confianza, y que se bloquee su acceso desde internet [1]. Un NetScaler cuya administración ya solo se alcanza desde una red de gestión sigue necesitando el parche, pero no con la misma urgencia que uno con la consola publicada.
En Cisco, la condición es el SSL VPN accesible con autenticación secundaria. Como criterio editorial, conviene comprobar desde qué redes es accesible el SSL VPN utilizado para el teletrabajo o el mantenimiento remoto de proveedores. En Veeam, según el INCIBE-CERT, el fallo crítico permitiría a alguien sin cuenta saltarse las restricciones de acceso de CDP Coordinator, el servicio que coordina la protección continua de datos [3]; aquí importa qué segmentos de red pueden hablar con el servidor de copias. Y no es un activo cualquiera: es el que necesitarás si todo lo demás falla.
Explotación activa: un dato que cambia el orden y que hay que verificar
Si una vulnerabilidad ya se está explotando, sube puestos aunque su severidad sea menor. Según incibe.es, el aviso del INCIBE-CERT sobre Cisco ilustra por qué este dato hay que leerlo con cuidado: en el detalle de CVE-2026-76418, el fallo de SSL VPN que permite provocar reinicios sin autenticación, el texto indica que Cisco ha confirmado su explotación activa, mientras que la tabla resumen del mismo aviso marca «No» en la columna de explotación [2]. Ante esa discrepancia, lo prudente es tratarla como explotada y confirmarlo en el boletín de Cisco. Según incibe.es, el propio aviso pide priorizar la actualización y advierte de que desactivar la autenticación secundaria reduce la protección [2].
En los avisos del INCIBE-CERT sobre Citrix y Veeam, las tablas no marcan explotación [1][3]. Es posible que hayas leído en medios noticias recientes sobre ataques contra NetScaler; antes de reordenar, comprueba que se refieren a los mismos identificadores CVE, consultando el boletín del fabricante y los catálogos oficiales de vulnerabilidades explotadas.
En OT el parche depende de condiciones que el aviso de Schneider deja a la vista
El tercer filtro es el que menos se trata y el que más pesa en una planta: la viabilidad del parche. Según el INCIBE-CERT, el aviso INCIBE-2026-804 afecta a EcoStruxure Control Engineering (todas las versiones), EcoStruxure Foxboro DCS H90 Server sobre HPE ProLiant DL380 Gen9 con Windows Server 2016, EcoStruxure Security Expert Web Client anterior a la 1.48.4.0 y ProLeiT LINEoptimize, antes Plant iT LMS (todas las versiones) [4].
Según incibe.es, un detalle llama la atención: los fallos que describe el aviso del INCIBE-CERT sobre Schneider llevan los mismos identificadores, CVE-2026-109618 y CVE-2026-109619, que los dos fallos de PHP del aviso de Citrix [1][4]. El defecto de base puede ser el mismo en IT y en OT; la forma de corregirlo, no.
Según incibe.es, las soluciones que recoge el INCIBE-CERT en el aviso de Schneider lo muestran bien [4]. En Control Engineering, la máquina virtual se actualiza sola si puede acceder a debian.org y sury.org; si no, hay que pedir el parche al soporte de Schneider Electric. En Foxboro DCS H90 Server, la medida indicada es bloquear los puertos TCP 2301 y 2381 de HPE System Management Homepage. Según incibe.es, security Expert Web Client se actualiza a la 1.48.4.0 a través del servicio de atención al cliente, y para LINEoptimize hay que solicitar la corrección al soporte de ProLeiT. Como medida general, el aviso pide aislar estos sistemas de internet mediante cortafuegos.
Leído desde la planta, eso tiene consecuencias. Una red OT bien segmentada no debería tener salida libre a repositorios públicos; conviene decidir si se habilita acceso controlado a debian.org y sury.org o se solicita el parche al soporte y se confirman sus instrucciones de aplicación. Donde el aviso propone bloquear puertos en lugar de parchear, conviene documentar la medida y fijar una fecha de revisión. Si quieres profundizar en estas cuestiones, puedes consultar el enfoque de seguridad OT industrial.
Un orden de decisión común sirve para los cuatro avisos
La tabla resume lo que recoge cada aviso y lo que conviene comprobar en tu entorno. La columna de acciones se limita a lo que indican los avisos; los pasos concretos están en los boletines de cada fabricante.
| Aviso | Condición de afectación según el aviso | Qué comprobar en tu entorno | Acción que recoge el aviso |
|---|---|---|---|
| Citrix (INCIBE-2026-799) [1] | NetScaler ADC y Gateway 14.1 y 13.1 anteriores a las versiones corregidas, incluidas FIPS y NDcPP; interfaces de administración con PHP | Versión instalada y si NSIP, SNIP con administración o Cluster IP son alcanzables | Actualizar a la versión corregida de la rama; restringir la administración a redes de confianza y bloquearla desde internet |
| Cisco (INCIBE-2026-806) [2] | ASA y FTD vulnerables con SSL VPN accesible y autenticación secundaria; productos con Node.js como Smart Software Manager On-Prem | Versión, si el SSL VPN está publicado y si hay autenticación secundaria | Actualizar a las primeras versiones corregidas; Smart Software Manager On-Prem a 10-202610; resto, según el boletín de Cisco |
| Veeam (INCIBE-2026-805) [3] | Backup & Replication y Software Appliance en las ramas 13.1 y 13.0 afectadas; Agent for Linux 13.1 gestionado por Backup & Replication | Rama y versión exactas; agentes gestionados desde la consola | El aviso informa de actualizaciones publicadas por Veeam, pero el apartado Solución está vacío y no detalla versiones corregidas |
| Schneider Electric (INCIBE-2026-804) [4] | Control Engineering, Foxboro DCS H90 Server, Security Expert Web Client y LINEoptimize en las versiones indicadas | Presencia en planta, conectividad de salida y puertos abiertos | Actualizar o solicitar el parche; bloquear TCP 2301 y 2381 en Foxboro; aislar de internet con cortafuegos |
Con esa información, el orden de decisión puede ser el mismo para todos:
- Confirmar que tienes el producto y la versión afectados.
- Comprobar si está activa la configuración que dispara la vulnerabilidad.
- Valorar la exposición: desde dónde se puede alcanzar el componente, si está en IT o en OT y si hay indicios de explotación confirmados por el fabricante.
- Valorar el impacto del activo en la producción y en la recuperación del negocio.
- Elegir entre parche, medida compensatoria o ventana de mantenimiento, y fijar una fecha para revisar esa decisión.
Son criterios editoriales de orden, no una norma. Si un producto figura «en investigación», el aviso no confirma ni descarta la afectación, y lo razonable es vigilar su evolución. Según incibe.es, para situar este procedimiento en el marco normativo, puedes repasar los requisitos de NIS2 para el sector industrial y OT; conviene confirmar con asesoría jurídica qué obligaciones concretas aplican a tu empresa.
Parchear con criterio empieza por saber qué tienes y dónde está
Cuatro avisos críticos a la vez no se resuelven con más prisa, sino con orden: primero, si te afectan; después, cuánta exposición tienes; y por último, si el parche es viable en IT o en OT. Para una pyme industrial, la ventaja no está en reaccionar antes a cada boletín, sino en tener ya resueltas tres cosas: un inventario de versiones al día, una red segmentada que limite la exposición y un procedimiento escrito que convierta cada aviso en una decisión documentada.
Según incibe.es, para que los avisos lleguen sin depender de la memoria de nadie, el INCIBE ofrece la suscripción a los boletines del INCIBE-CERT, que envían por correo electrónico los contenidos nuevos más destacados [5]. Los detalles de cada parche conviene confirmarlos siempre en el boletín del fabricante. Si además no tienes capacidad interna para vigilar avisos de forma continua y contrastarlos con lo que realmente tienes desplegado, puedes apoyarte en un servicio de SOC gestionado y MDR que asuma la monitorización y te ayude a decidir, con tu equipo, qué atender primero.
¿Te aplica NIS2?
Autoevalúa en 2 minutos tu alcance NIS2 (esencial/importante/fuera) y qué dominios de la directiva ya cubres.
¿Te ha sido útil este artículo?
Gorka Gonzalo
Fundador y CEO
Fundó Hodeitek en 2023 y dirige la compañía, tras más de 8 años en pentesting, Red Team, auditoría OT/ICS y dirección de SOC. Experto en ciberseguridad e inteligencia artificial, marca la dirección técnica y de producto de HodeiShield y lidera personalmente los proyectos más críticos: de la estrategia de defensa a la aplicación de IA en la detección de amenazas. Es el interlocutor directo del cliente — quien define el alcance responde también por el resultado.
¿Necesitas ayuda con esto?
Solicita una reunión con nuestro equipo y revisa cómo aplicarlo a tu organización.
Solicitar una reunión