¿Por qué es importante la seguridad del pago de IA para generar confianza?
Qué cambia cuando un agente paga por una persona, qué tres garantías necesitan comercios y usuarios y qué dicen AP2, Visa, Mastercard y PCI SSC.

En esta página
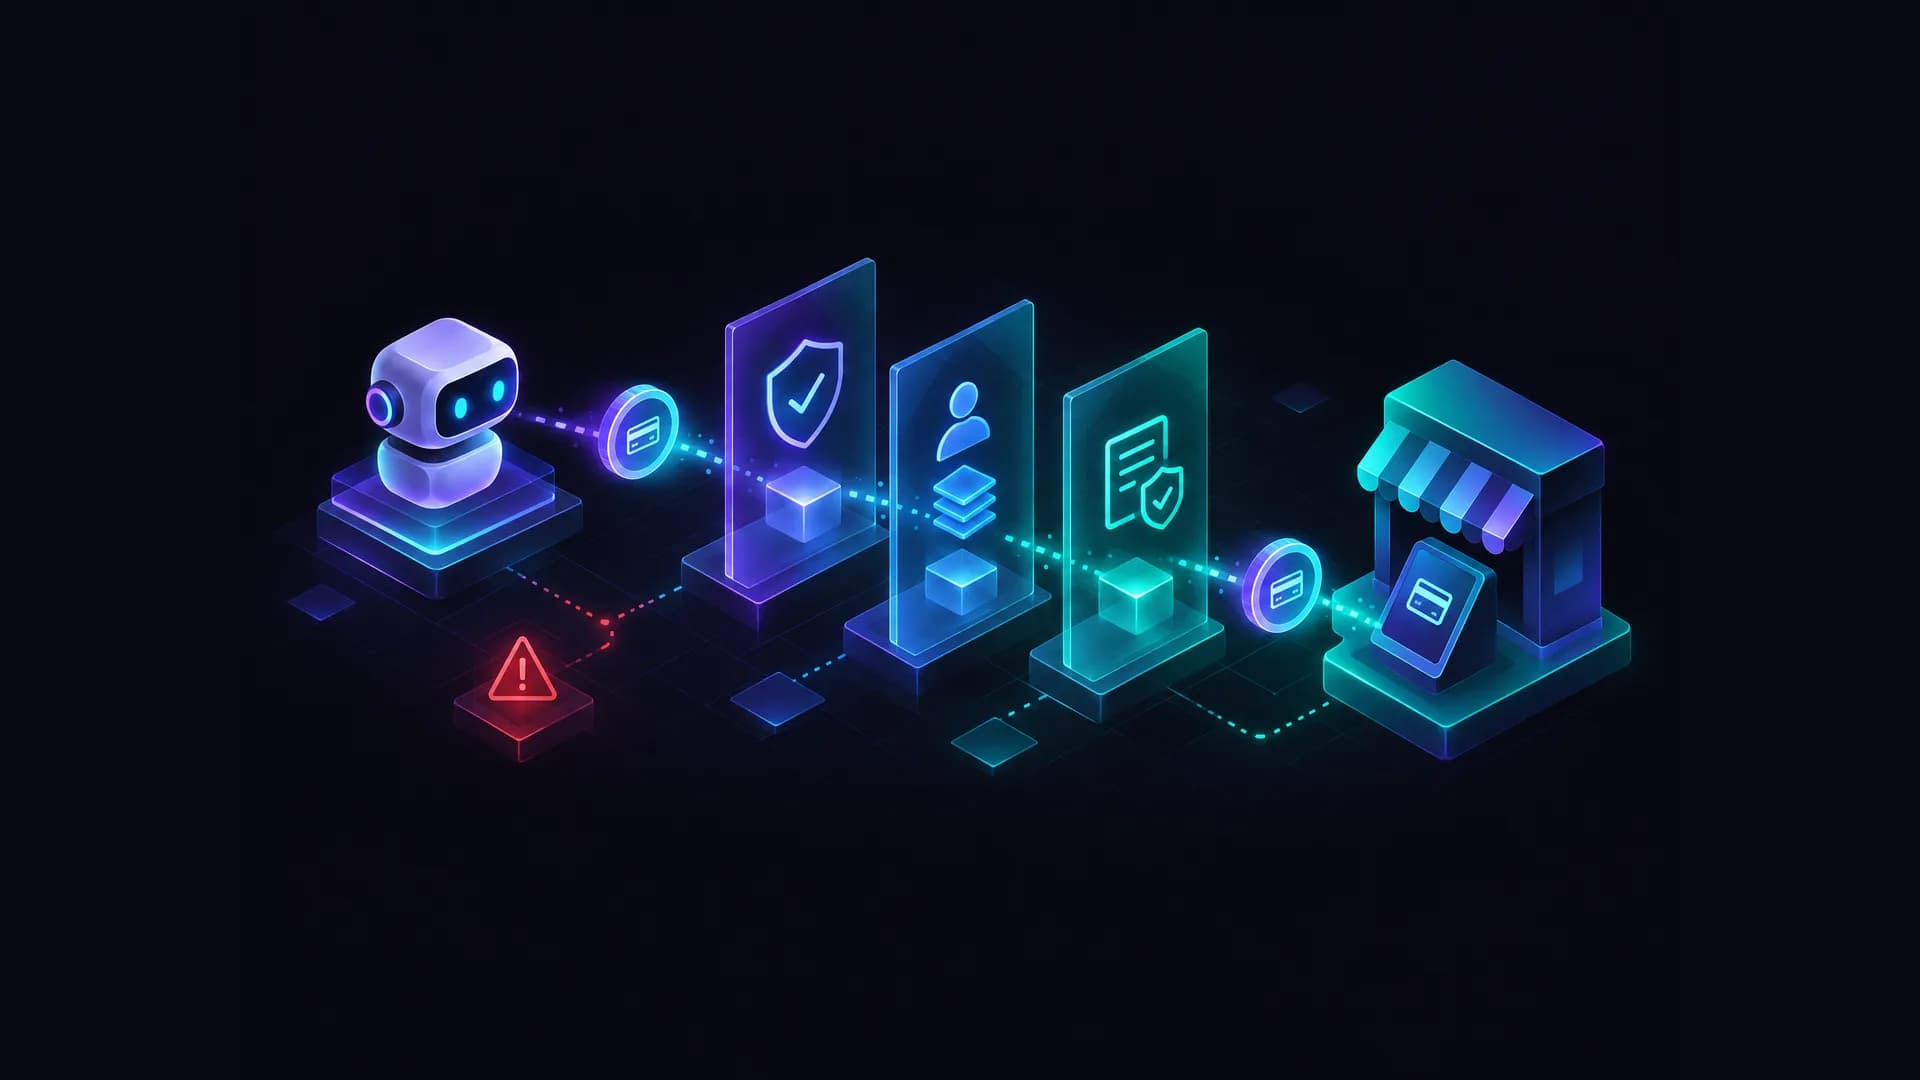
La seguridad del pago de IA importa porque, cuando un agente paga por una persona, el comercio, el banco y el usuario necesitan pruebas de tres cosas: que el agente es legítimo, que la persona autorizó esa compra con esos límites y que existe un registro para resolver disputas. Sin ellas, nadie confía.
Qué cambia cuando paga un agente
Los sistemas de pago y antifraude se diseñaron en torno a un supuesto: detrás de la compra hay una persona navegando. Un agente rompe ese supuesto de dos maneras. Primero, opera con tráfico automatizado que un comercio puede confundir con bots maliciosos. Segundo, actúa a veces sin que la persona esté presente en el momento de pagar.
Cloudflare explica el problema de fondo: los campos de user agent y de dirección IP pueden falsificarse, lo que lleva a clasificaciones inexactas del tráfico automatizado [1]. Por eso los nuevos protocolos se apoyan en firmas criptográficas en lugar de en señales fáciles de imitar.
Las tres garantías que sostienen la confianza
1. Identidad del agente: ¿quién me está pidiendo cobrar?
Visa describe su Trusted Agent Protocol como un estándar criptográfico verificable para ayudar a los comercios a distinguir agentes legítimos de bots o rastreadores maliciosos [2]. Según la explicación de Cloudflare, los agentes se registran y publican sus claves públicas en un directorio conocido; el comercio comprueba la firma de cada petición, que incluye un valor aleatorio (nonce) para impedir la repetición, y cada protocolo distingue si el agente solo navega o va a pagar [1].
2. Autorización del usuario: ¿quién aprobó esta compra y con qué límites?
El Agent Payments Protocol (AP2) propone «mandatos»: objetos digitales firmados criptográficamente que capturan lo que la persona autoriza. Hay un mandato de compra (checkout) compartido con el comercio y un mandato de pago compartido con el proveedor de credenciales, las redes y el procesador; cada uno tiene una fase abierta, con restricciones como el presupuesto o los instrumentos permitidos, y una fase cerrada, que autoriza un importe concreto ligado a una compra finalizada [3].
3. Trazabilidad: ¿qué pasó exactamente si hay una disputa?
AP2 afirma ofrecer un rastro de auditoría criptográfico y no repudiable de cada transacción, útil para resolver disputas [3]. Sin un registro verificable, la discusión entre cliente, comercio y emisor se reduce a quién tiene la versión más convincente.
Un caso ilustrativo: una compra delegada que se disputa
Escenario ilustrativo, no un caso real. Una empresa delega en un agente la compra de material de oficina con un mandato abierto: presupuesto máximo y una lista de comercios permitidos. El agente cierra una compra y la persona responsable la disputa al ver el cargo.
Con las tres garantías, la discusión se resuelve con pruebas y no con versiones. La firma de la petición indica qué agente pidió cobrar; el mandato firmado muestra los límites que fijó la empresa; el registro de auditoría revela si la compra los respetó. Si el agente los excedió, hay base para reclamar; si no, la empresa ve que la regla estaba mal definida.
Sin esos registros, cliente, comercio y emisor solo tienen versiones enfrentadas. Quién responde en cada caso sigue dependiendo del contrato y de las normas de la red de pagos.
Qué puede salir mal: riesgos y controles
| Riesgo | Qué ocurre | Control típico |
|---|---|---|
| Agente suplantado | Un bot se hace pasar por un agente de confianza | Firma verificable y directorio de agentes registrados [1] |
| Instrucciones manipuladas | Contenido malicioso en una página o correo desvía al agente hacia una compra no deseada | Pruebas de inyección de instrucciones y límites de acción; OWASP incluye la inyección de instrucciones y el exceso de agencia entre los riesgos de aplicaciones LLM [4] |
| Gasto fuera de lo previsto | El agente compra más, o en otro sitio, de lo que la persona quería | Mandatos con presupuesto e instrumentos acotados [3] |
| Repetición de peticiones | Un atacante reenvía una petición legítima | Firmas con valor aleatorio y vigencia temporal [1] |
| Disputa sin pruebas | Nadie puede demostrar qué se autorizó | Cadena de mandatos y registro de auditoría [3] |
| Datos de pago expuestos | Credenciales o datos de titulares pasan por sistemas de IA sin control | Aplicar las normas de pago existentes a los sistemas de IA [5] |
Qué dicen los organismos de pago y los estándares
- El PCI Security Standards Council publicó el 7 de octubre de 2026 una guía adicional sobre cómo asegurar la IA en entornos de pago. La guía no es obligatoria y, si difiere de un estándar PCI oficial, prevalece el estándar. El comunicado se preocupa por los sistemas de IA que pueden actuar con poca intervención humana y subraya que «clear accountability is what allows confidence in the system to hold» (la rendición de cuentas clara es lo que permite mantener la confianza en el sistema) [5].
- AP2 es un protocolo abierto con licencia Apache 2.0; su estandarización continúa en los grupos de trabajo sobre autenticación y pagos agénticos de la FIDO Alliance [3].
- Los protocolos de Visa y Mastercard se apoyan en el mismo mecanismo de autenticación de tráfico de agentes basado en firmas HTTP [1].
Estos marcos son recientes y siguen evolucionando: conviene revisar la versión vigente antes de diseñar sobre ellos.
Qué deberían hacer comercios y plataformas
- Verificar la identidad del agente antes de aceptarle un pago, no solo antes de dejarle navegar.
- Separar navegar de pagar: distintos permisos y distinto nivel de comprobación.
- Exigir autorización con límites (importe, comercio, caducidad) y registrarla.
- Conservar pruebas de cada decisión para atender disputas.
- Probar el flujo como lo haría un atacante: suplantación, inyección de instrucciones en el contenido que lee el agente y abuso de la lógica de compra.
- Aplicar las normas de pago existentes a los componentes de IA que tocan datos de titulares [5].
Qué deberían hacer empresas y personas que delegan en un agente
- Define un presupuesto máximo y una lista de comercios o categorías permitidas.
- Pide aprobación humana para importes altos o compras irreversibles.
- Revisa los movimientos con la misma frecuencia que los de una tarjeta corporativa.
- Elige agentes cuyo proveedor explique cómo se registra y se audita cada compra.
Cómo te ayudamos
Evaluamos flujos de IA desde la perspectiva de un atacante y ayudamos a gobernarlos: consultoría de IA aplicada a la seguridad, pentesting y Red Team sobre aplicaciones y APIs, y la solución de gobernanza y seguridad de la IA. Si necesitas desarrollar herramientas o agentes con controles de seguridad desde el diseño, tenemos el servicio de software e IA para ciberseguridad. Y para entender cómo se vigila un entorno con agentes, lee qué es un SOC agéntico.
Preguntas frecuentes
¿Qué es un pago agéntico?
Es un pago iniciado y ejecutado por un agente de IA siguiendo las instrucciones y los límites de una persona o empresa, con o sin su presencia en el momento de la compra.
¿Qué es un mandato en AP2?
Un objeto digital firmado criptográficamente que registra lo que el usuario autoriza: las restricciones previas (por ejemplo, presupuesto) y, en la fase cerrada, la autorización de una compra concreta [3].
¿Cómo sabe un comercio que un agente es legítimo?
Verificando la firma de sus peticiones contra las claves públicas que el agente ha registrado en un directorio, como describen los protocolos de Visa y Mastercard según Cloudflare [1].
¿Por qué es importante la seguridad del pago de IA para generar confianza?
Porque la confianza en un pago delegado depende de poder demostrar quién autorizó qué y con qué límites. Si el agente compra algo no deseado, no existe una respuesta universal sobre quién responde: depende del contrato, de las normas de la red de pagos y del proveedor del agente. Lo que sí puede asegurarse es que, sin autorización y registro verificables, resulta casi imposible determinarlo; de ahí la insistencia del PCI SSC en la rendición de cuentas clara [5].
¿Es obligatoria la guía del PCI SSC sobre IA?
No. El propio comunicado indica que la guía adicional no debe considerarse un requisito obligatorio y que prevalece el estándar oficial en caso de diferencia [5].
Siguiente paso
¿Estás diseñando o evaluando pagos con agentes de IA? Hablemos antes de la salida a producción. Los proveedores de pagos y de agentes forman parte de tu cadena de suministro: HodeiShield ayuda a gestionar el riesgo de terceros y el cumplimiento.
Fuentes
- Securing agentic commerce: helping AI Agents transact with Visa and Mastercard. Cloudflare, 2025-10-24. https://blog.cloudflare.com/secure-agentic-commerce/
- Trusted Agent Protocol. Visa Developer. https://developer.visa.com/capabilities/trusted-agent-protocol/overview
- Agent Payments Protocol (AP2). AP2 project. https://ap2-protocol.org/
- OWASP Top 10 for LLM Applications. OWASP GenAI Security Project. https://genai.owasp.org/llm-top-10/
- PCI SSC Publishes Additional Guidance on Securing AI in Payment Environments. PCI Security Standards Council, 2026-10-07. https://www.pcisecuritystandards.org/about_us/press_releases/pci-ssc-publishes-additional-guidance-on-securing-ai-in-payment-environments/
¿Te ha sido útil este artículo?
Gorka Gonzalo
Fundador y CEO
Fundó Hodeitek en 2023 y dirige la compañía, tras más de 8 años en pentesting, Red Team, auditoría OT/ICS y dirección de SOC. Experto en ciberseguridad e inteligencia artificial, marca la dirección técnica y de producto de HodeiShield y lidera personalmente los proyectos más críticos: de la estrategia de defensa a la aplicación de IA en la detección de amenazas. Es el interlocutor directo del cliente — quien define el alcance responde también por el resultado.