ScreenConnect y los ataques a proveedores: cuando la herramienta del MSP abre la puerta al cliente
Si tu proveedor de TI se conecta a tus equipos con una herramienta de acceso remoto y esa herramienta cae en malas manos, el atacante entra por la misma puerta. Qué ha pasado con ScreenConnect y qué conviene revisar en tu empresa.

En esta página
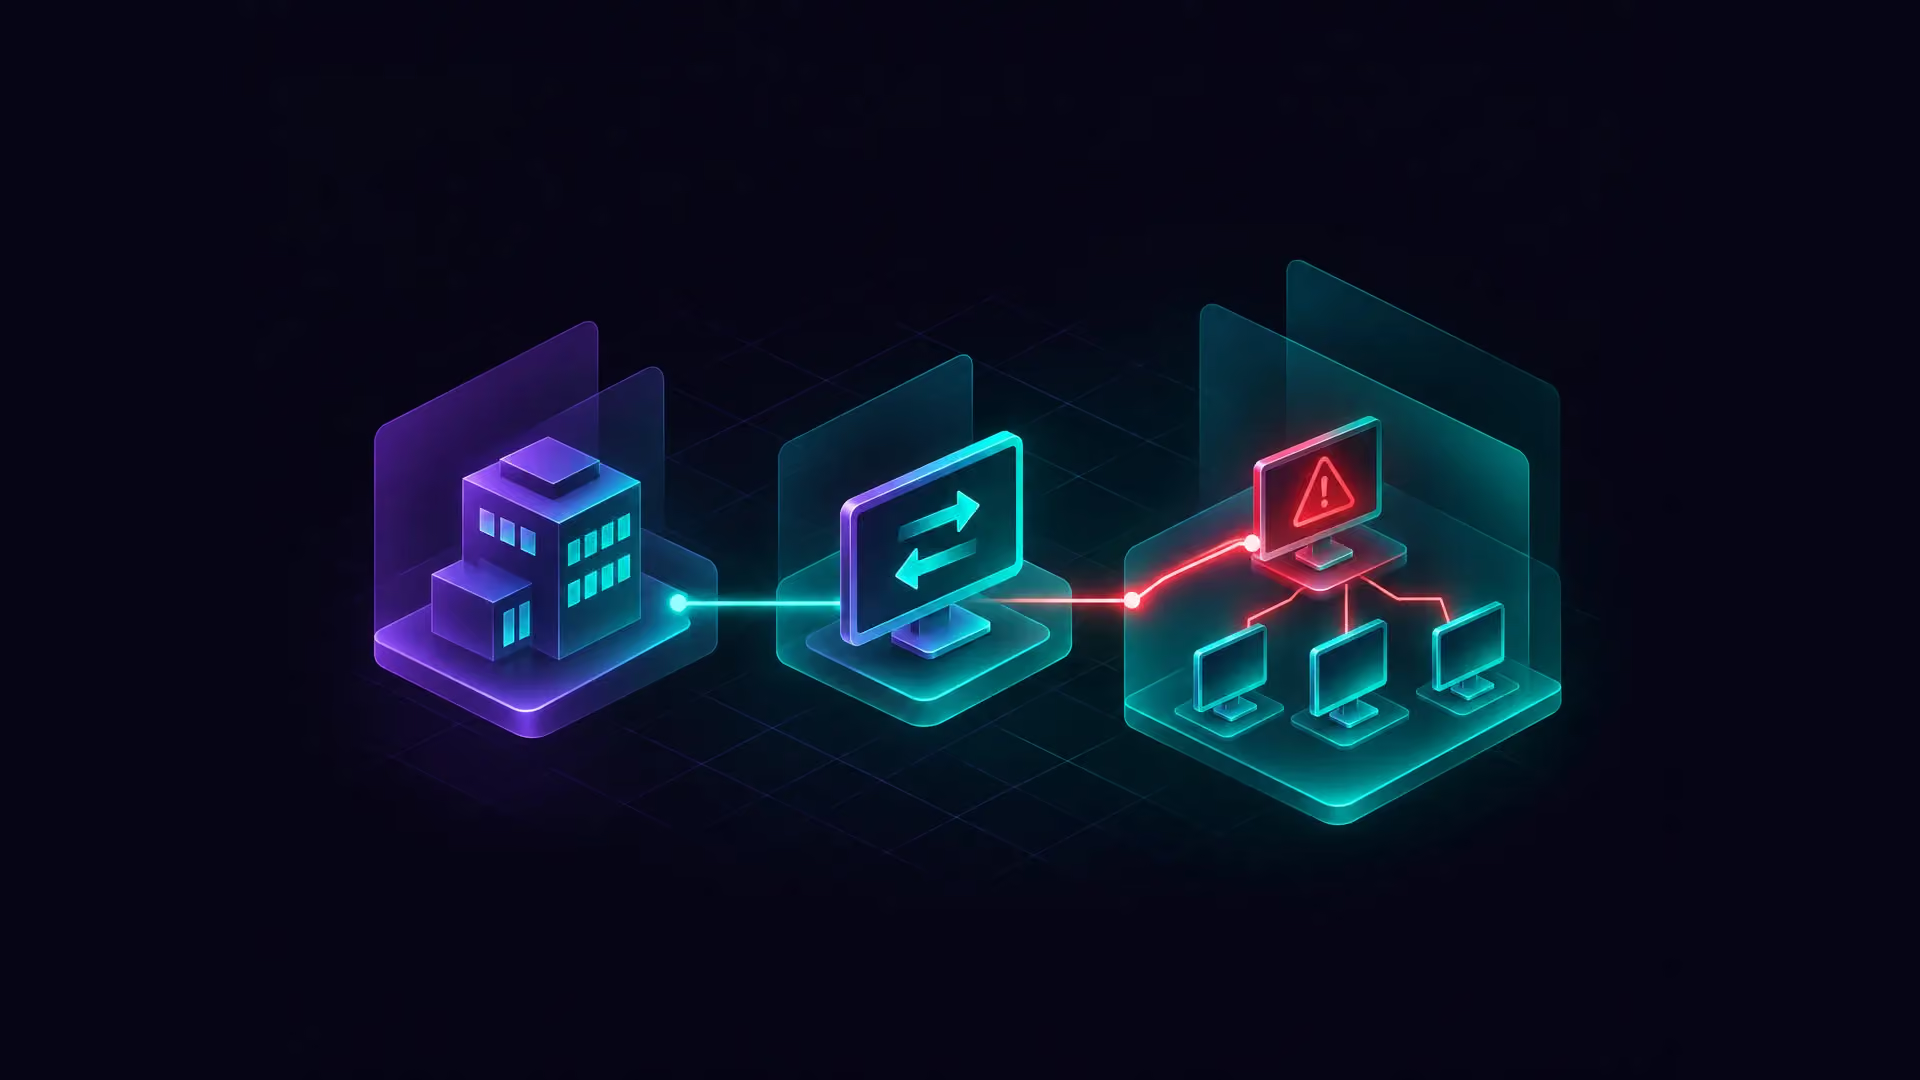
La campaña sobre ScreenConnect y los ataques a proveedores muestra cómo los atacantes pueden utilizar entornos comprometidos de ScreenConnect. Estos permiten desplegar clientes de acceso remoto no autorizados en dispositivos de clientes.
Según BleepingComputer, que cita a la firma de ciberseguridad Huntress, la campaña había alcanzado 286 endpoints en 47 organizaciones en el momento de publicarse la información [1]. La idea que recorre este artículo es sencilla: el acceso remoto de tus proveedores forma parte de tu superficie de ataque, y tratarlo como un asunto exclusivo del proveedor deja abierta una puerta que tú no controlas.
La campaña de ScreenConnect usa el acceso legítimo del proveedor para llegar al cliente
ScreenConnect es una plataforma de acceso y soporte remoto que muchos proveedores de servicios gestionados (MSP, por sus siglas en inglés) y departamentos de TI utilizan para administrar y resolver incidencias en los equipos de sus clientes. Según BleepingComputer, ConnectWise, el fabricante, está investigando una campaña activa dirigida contra estos proveedores que aprovecha entornos ScreenConnect comprometidos para instalar clientes de acceso remoto no autorizados en los dispositivos de los clientes finales [1].
El mecanismo, explicado en llano, es el siguiente. Huntress describe que los atacantes emplean la función de ejecución de comandos de la propia plataforma para desplegar clientes ScreenConnect paralelos en los equipos gestionados, de modo que obtienen un acceso remoto que queda fuera del entorno legítimo del proveedor [1]. En esta campaña, los atacantes utilizan entornos ScreenConnect comprometidos para desplegar clientes de acceso remoto no autorizados en equipos gestionados.
La fuente recoge además una técnica que los investigadores consideran potencialmente más peligrosa: comprometer el puesto de trabajo de un técnico del proveedor cuando este abre una sesión remota con un equipo de cliente ya infectado [1]. ConnectWise ha confirmado, en un aviso de seguridad, accesos no autorizados a cuentas de sus partners y la instalación de software de acceso remoto no autorizado en entornos de clientes, y señala que los informes sobre puestos de técnicos comprometidos durante sesiones interactivas todavía se están verificando [1].
Las cifras conviene leerlas como una foto fija. Huntress advertía de que el número de víctimas seguía creciendo y de que ciertos identificadores secuenciales asignados por los atacantes sugieren que otros proveedores podrían haber sido comprometidos antes, según BleepingComputer [1].
Las extensiones de terceros amplían la superficie de ataque de la plataforma
Una parte relevante de la respuesta del fabricante no afecta al producto base, sino a lo que se le añade. BleepingComputer informa de que ConnectWise desactivó, como medida de contención preventiva, varias extensiones independientes de terceros en los entornos de sus partners alojados en la nube, por su posible relación con los ataques: Labtech Plus, RMM Plus, RMM+, RMM Plus Password Link y RMM+ Password Link [1]. Estas extensiones se instalan desde el mercado integrado en la consola de administración de ScreenConnect.
Hay que leer este dato con precisión. El propio fabricante subraya que tener instaladas esas extensiones no significa necesariamente que una red esté comprometida, que la investigación sigue abierta y que desactivarlas no elimina el software, la persistencia ni los accesos que el atacante ya hubiera dejado en los equipos afectados [1]. También advierte de que en las instalaciones locales (on-premises) son los propios clientes quienes deben desactivarlas manualmente [1].
De aquí se desprende una consecuencia para quien contrata al proveedor. En este caso, ConnectWise investiga la posible relación de cinco extensiones de terceros con los ataques. Conviene preguntar al MSP qué extensiones tiene activas.
Qué dicen las fuentes sobre el CVE-2025-3935 y la campaña actual
Conviene distinguir los sucesos descritos en las fuentes y sus fechas. El 2 de junio de 2025, la agencia estadounidense de ciberseguridad CISA incorporó el CVE-2025-3935, descrito como una vulnerabilidad de autenticación indebida en ConnectWise ScreenConnect, a su catálogo de vulnerabilidades explotadas conocidas (KEV), sobre la base de evidencias de explotación activa [2].
BleepingComputer recoge la valoración de Huntress de que la actividad parece abusar de funcionalidades legítimas, no explotar una vulnerabilidad del software. Al contrario: un responsable de inteligencia de amenazas de Huntress declaró a BleepingComputer que la actividad parece consistir en el abuso de funcionalidades legítimas, no en la explotación de una vulnerabilidad del software, y la telemetría de la firma apunta a credenciales comprometidas o sesiones de operador secuestradas como vía de entrada [1].
La lección práctica es doble. Seguir el catálogo KEV ayuda a priorizar parches, y CISA anima a cualquier organización a usarlo como parte de su gestión de vulnerabilidades, aunque la directiva que lo creó solo se aplica a las agencias civiles del poder ejecutivo federal de Estados Unidos [2]. En esta campaña, Huntress señala el posible abuso de funcionalidades legítimas y una vía de entrada basada en credenciales comprometidas o sesiones de operador secuestradas.
Una pyme industrial hereda la puerta de entrada de su proveedor
Para una pyme industrial que externaliza su TI, la pregunta relevante es otra: qué puede hacer alguien que controle la herramienta con la que su proveedor entra en sus equipos.
La respuesta, como razonamiento editorial, es que puede hacer lo mismo que el proveedor. Si el MSP administra los ordenadores de oficina, los servidores o las estaciones que conectan con la planta, conviene revisar qué privilegios tiene y qué consecuencias podría tener un compromiso de su herramienta remota. En un entorno productivo, conviene evaluar qué consecuencias podría tener ese acceso para la continuidad de la actividad.
Por eso el acceso de terceros no puede quedar fuera del inventario de riesgos de la empresa. Saber qué proveedores entran, con qué herramientas y hasta dónde llegan es el punto de partida de la gestión del riesgo de la cadena de suministro, y es también lo que permite reaccionar cuando el problema nace fuera de casa.
Qué revisar en el acceso remoto de tus proveedores
La respuesta corta es esta: revisa qué herramientas de acceso remoto usa cada proveedor, quién puede conectarse y con qué privilegios, cómo se autentica, qué clientes remotos o extensiones hay instalados en tus equipos y cómo te avisaría el proveedor si su entorno se compromete. A partir de ahí, estas son las comprobaciones que, a criterio del equipo editorial, conviene tener resueltas:
- Inventario de herramientas y de proveedores con acceso. Una lista viva de qué empresa entra, con qué software y a qué equipos.
- Privilegios mínimos y cuentas nominales. Cada técnico con su propia cuenta y solo con los permisos que necesita, sin cuentas genéricas compartidas.
- Autenticación multifactor y restricciones de acceso. Limitar las conexiones por origen o por franja horaria cuando el servicio lo permita.
- Inventario de clientes remotos instalados. Saber qué agentes de acceso remoto hay en tus equipos y recibir una alerta ante cualquiera que nadie reconozca.
- Cláusula de notificación de incidentes. Que el contrato obligue al proveedor a avisarte de incidentes propios y de las herramientas que utiliza.
- Capacidad de cortar el acceso con rapidez. Poder desactivar la conexión del proveedor sin depender de él.
Como referencia útil para la conversación con tu MSP, ConnectWise pidió a sus partners revisar registros de autenticación, instalaciones de extensiones, actividad administrativa e historial de ejecución de comandos en busca de actividad sospechosa [1]. Preguntar a tu proveedor si lo ha hecho es una forma concreta de empezar.
Detectar un cliente remoto que nadie instaló exige vigilancia continua
En esta campaña se despliegan clientes ScreenConnect no autorizados que proporcionan acceso fuera del entorno legítimo del MSP. Los atacantes utilizan clientes ScreenConnect no autorizados para obtener acceso remoto. SC Media recogía en octubre de 2025, a partir de un informe del proyecto de investigación DarkAtlas, intrusiones que usaban la consola de ScreenConnect para crear enlaces de invitación en campañas de phishing y lograr que las víctimas instalaran clientes maliciosos que luego se registraban como servicio de Windows [3].
Conviene comprobar no solo qué programa aparece, sino también si su instalación estaba autorizada. En la campaña actual, según BleepingComputer, Huntress empezó a recibir alertas precisamente cuando surgieron clientes ScreenConnect no autorizados en los endpoints que monitorizaba [1]. Es la diferencia entre conocer qué es normal en cada entorno y limitarse a confiar en la lista de software aprobado.
La respuesta también tiene matices. ConnectWise recomienda no abrir sesiones interactivas de ScreenConnect con equipos posiblemente comprometidos y usar herramientas de seguridad independientes para investigarlos [1]. Para una empresa sin equipo propio de vigilancia, conviene valorar qué servicio puede cubrir la monitorización de endpoints y la investigación de actividad inesperada.
Verificar el acceso de tus proveedores es gestionar la cadena de suministro, no desconfiar de ella
El caso de ScreenConnect invita a examinar la dependencia de los accesos remotos de los proveedores. Conviene conocer, limitar y poder cortar el acceso remoto de tus proveedores como parte de la gestión del riesgo.
Pedir transparencia sobre herramientas y extensiones, fijar por contrato cómo y cuándo te avisarán y revisar los accesos de forma periódica no es una muestra de desconfianza hacia el MSP; es la misma disciplina que se aplica a cualquier otro eslabón crítico de la cadena de suministro. Si además tu empresa se plantea cómo encaja esto en sus obligaciones regulatorias, conviene confirmar el alcance concreto en tu caso con asesoría jurídica.
Fuentes
- Active ScreenConnect attacks breach MSPs, impact dozens of organizations — BleepingComputer, 2026-11-11
- CISA Adds Five Known Exploited Vulnerabilities to Catalog — CISA, 2025-06-02
- Network compromise via ConnectWise ScreenConnect abuse ramps up — SC Media, 2025-10-14
¿Te aplica NIS2?
Autoevalúa en 2 minutos tu alcance NIS2 (esencial/importante/fuera) y qué dominios de la directiva ya cubres.
¿Te ha sido útil este artículo?
Gorka Gonzalo
Fundador y CEO
Fundó Hodeitek en 2023 y dirige la compañía, tras más de 8 años en pentesting, Red Team, auditoría OT/ICS y dirección de SOC. Experto en ciberseguridad e inteligencia artificial, marca la dirección técnica y de producto de HodeiShield y lidera personalmente los proyectos más críticos: de la estrategia de defensa a la aplicación de IA en la detección de amenazas. Es el interlocutor directo del cliente — quien define el alcance responde también por el resultado.